En 2025, l'équipe marketing d'une PME taïwanaise de e-commerce était composée de cinq personnes qui géraient à tour de rôle trois comptes de réseaux sociaux. Les mots de passe étaient stockés dans une feuille Google partagée, accessible à tous. Personne n'y voyait d'inconvénient jusqu'à ce qu'ils décident d'intégrer un agent d'IA pour automatiser les publications.
Mon premier réflexe a été de dire : « Donnez simplement la clé du compte à l'agent. »
Cette intuition est présente dans presque toutes les entreprises qui commencent à utiliser l'IA. Et elle est presque toujours erronée.
Avant de former l'agent, posez-lui une question.
La plupart des personnes qui parlent d'agents d'IA se concentrent sur leurs capacités : peuvent-ils effectuer des recherches ? Peuvent-ils rédiger des rapports ? À quels outils peuvent-ils se connecter ? Ce sont toutes des questions valables, mais elles sont secondaires.
Les questions principales sont les suivantes : qu’est-ce que cet agent est autorisé à faire ? Qu’est-ce qu’il n’est pas autorisé à faire ? Et à qui incombe la responsabilité lorsqu’il fait quelque chose qu’il ne devrait pas ?
Il ne s'agit pas d'un problème technique, mais d'un problème de gouvernance. Or, lors de la conception d'agents, les entreprises concentrent 90 % de leur attention sur le premier aspect (la technologie), négligeant presque totalement le second.
Plus un agent sans limites autorisées est puissant, plus il devient dangereux. Au niveau de l'architecture système, il n'y a pas de différence fondamentale entre un assistant capable de tout faire et une vulnérabilité susceptible de devenir incontrôlable à tout moment.
Il s'agit du point de départ de la création du cadre SPEAK.
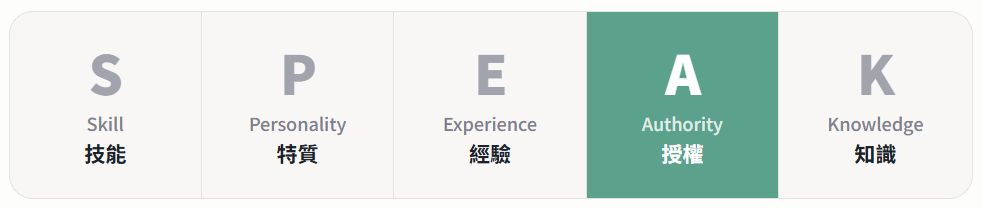
- 【S】 Compétence 技能
- 【P】Personnalité caractéristiques
- 【E】l'Expérience expérience
- 【UNE】Autorité Autorisation
- 【K】Connaissances 知识
Parmi les cinq dimensions, S, P, E et K décrivent ce qu'est l'Agent , ce qu'il sait et ce qu'il peut faire . Seule l'Autorité répond à une question totalement différente : jusqu'où est-elle autorisée à aller ?
« Chaque autorisation que vous accordez à un agent est comme ouvrir une porte. La question n'est pas de savoir combien de portes sont ouvertes, mais si vous savez quelles portes ne devraient jamais être ouvertes. »
Isolation physique des mots de passe : la logique du proxy de processus
Revenons à l'histoire de cette entreprise de commerce électronique. Finalement, ils n'ont pas communiqué les mots de passe de leurs comptes de réseaux sociaux à l'agent.
Leur méthode était plus astucieuse : l’agent était uniquement autorisé à déclencher le processus de publication , et non à l’exécuter. Lorsqu’il décidait de publier un message, il transmettait le contenu et l’heure à un scénario sur Make.com , où Make utilisait ses véritables identifiants pour se connecter et publier le message en arrière-plan.
La chaîne d'autorisation pour l'ensemble du processus est la suivante :
Agent (sait quoi envoyer) → Déclenche le scénario de création (sait comment envoyer) → Crée le compte et le mot de passe (a l'autorisation d'envoyer)
L'agent n'aura jamais accès au mot de passe. Il ne le connaît pas et n'a pas besoin de le connaître.
Ce modèle repose sur un principe fondamental de l'architecture de sécurité d'entreprise depuis des décennies : le principe du moindre privilège . Chaque rôle ne dispose que des autorisations minimales nécessaires à l'accomplissement de sa tâche, et rien de plus.
Les systèmes bancaires, les systèmes d'information hospitaliers et les bases de données gouvernementales sont tous conçus de cette manière. Mais dans le monde des agents d'IA, ce principe a été presque oublié car chacun s'empresse de rendre les agents « plus puissants ».
Le principe fondamental de l'IA est qu'elle n'a pas vocation à remplacer les humains, mais à collaborer avec eux. Toutefois, la collaboration est soumise à certaines conditions : chaque participant doit clairement comprendre l'étendue de ses responsabilités. Donner aux agents une autorité illimitée n'est pas un gage de confiance, mais un manquement à leurs devoirs.
Clé à double niveau : lorsque la compétence elle-même requiert également une autorisation
L’isolation des processus résout le problème de sécurité au niveau opérationnel, mais un autre problème subsiste : comment autoriser les compétences elles-mêmes ?
Sur la plateforme de formation des agents Smart4A ( speak.smart4a.tw ), chaque compétence est chiffrée. Le serveur utilise le chiffrement AES pour stocker le contenu de la compétence ; l’utilisateur doit posséder la clé de déchiffrement correspondante sur son ordinateur pour la déverrouiller et l’utiliser.
Cela crée une structure de sécurité élégante : les compétences ne sont pas « téléchargées », mais « déverrouillées ». La plateforme sait que vous êtes qualifié pour les utiliser, et votre clé native vérifie votre identité ; les deux sont indispensables.
Pour les chefs d'entreprise, l'avantage de cette conception n'est pas technique, mais psychologique : nul besoin de comprendre le fonctionnement de l'AES ; il suffit de protéger sa clé. La plateforme gère la logique de sécurité complexe ; la gestion de la clé finale vous incombe uniquement.
Cela me rappelle la philosophie de conception des coffres-forts : les meilleurs coffres-forts ne nécessitent pas que l’utilisateur comprenne leur mécanisme de verrouillage, mais lui permettent plutôt de ne retenir qu’une seule combinaison, le reste étant protégé par des structures mécaniques. La couche d’autorisation de SPEAK fonctionne de la même manière.
La limite du flux de trésorerie : non pas un rejet, mais l’ajout d’une barrière supplémentaire.
Existe-t-il donc des scénarios dans lesquels un agent peut déclencher un processus mais ne peut pas le mener à bien de manière indépendante ?
La réponse est oui. Le flux de trésorerie en est l'exemple le plus typique.
Pour le rapprochement bancaire, les demandes de virement et même certains processus de virement, l'agent peut initier la procédure, organiser les données et saisir les chiffres. Cependant, à une étape cruciale, une confirmation est requise pour la poursuite du processus. C'est le principe de conception de l'intervention humaine (HITL).
Principes de conception HITL
L'agent déclenche le processus, mais celui-ci est suspendu avant son exécution, en attente de vérification et d'approbation humaine. Aucun fonds ne sera débloqué sans confirmation humaine. Le rôle de l'agent est de préparer et de rappeler les étapes à suivre ; le pouvoir de décision reste entre les mains de l'humain – il ne s'agit pas d'une limitation technique, mais d'un choix délibéré de gouvernance.
HITL ne se méfie pas de l'IA, mais reconnaît que certaines décisions ont des conséquences irréversibles. Une fois l'erreur commise, il est impossible de revenir en arrière. Détournement de fonds, paiements incorrects : toute erreur, à n'importe quelle étape, peut entraîner des pertes irréparables. Dans de tels cas, impliquer les personnes concernées est le choix le plus responsable en matière d'autonomisation.
Une forme mature d'autorité ne se résume pas à un simple « donner » ou « ne pas donner », mais plutôt à une chaîne d'autorisation hiérarchique : quelles actions un agent peut entreprendre, lesquelles requièrent une confirmation humaine et lesquelles ne peuvent être approuvées que par des rôles spécifiques. Voilà à quoi ressemble réellement la gouvernance de l'IA en entreprise.
Une bonne constitution ne se contente pas de préciser qui détient quels pouvoirs, elle définit également quels pouvoirs doivent être contrôlés et équilibrés avant d'être exercés. Votre structure d'autorisation des agents devrait suivre le même principe.
Le véritable ordre de PARLER
Si vous envisagez de créer un agent d'IA d'entreprise, SPEAK vous propose une suggestion contre-intuitive : ne commencez pas par S, commencez par A.
Tout d'abord, posez-vous les questions suivantes : À quels systèmes cet agent a-t-il accès ? Quels mots de passe de comptes ne doivent jamais tomber entre ses mains ? Quelles opérations nécessitent une confirmation manuelle ? Existe-t-il une limite à ne jamais franchir, quelles que soient les circonstances ?
Ce n'est qu'en répondant clairement à ces questions que votre agent pourra être qualifié pour commencer à acquérir des compétences, développer sa personnalité, accumuler de l'expérience et absorber des connaissances.
Autrement, ce que vous avez formé n'est pas un assistant, mais une vulnérabilité qui pourrait dégénérer à tout moment. Simplement, elle s'exprime avec beaucoup de politesse, vous n'avez donc pas encore décelé le problème.
L'essence de l'IA ne réside pas dans le remplacement des emplois humains par l'IA, mais dans la redéfinition des responsabilités respectives des humains et de l'IA. La conception sous licence en est la manifestation la plus concrète.
L'équipe marketing de l'entreprise de commerce électronique a finalement mis en place une architecture d'agents claire : l'agent était responsable de la création de contenu et de la planification, l'équipe de production était chargée de l'exécution et de la gestion des comptes, et l'équipe RH était responsable des décisions finales de lancement et des opérations de paiement. Cette répartition des tâches en trois niveaux garantissait que chaque équipe remplissait ses responsabilités spécifiques.
Ils ont déclaré que leur principal enseignement après la mise en œuvre du système n'était pas « le temps que l'IA m'a fait gagner », mais plutôt : « Pour la première fois, j'ai eu le sentiment que notre système était conçu. »
C’est ce que le cadre SPEAK vise à apporter à chaque entreprise.